Uma atividade de análise de phishing ensina os alunos a parar, observar e verificar antes de clicar em uma mensagem. Em vez de simular um golpe com links reais, o professor pode apresentar mensagens fictícias, sem dados pessoais e sem endereços clicáveis, para que a turma identifique sinais de pressão, remetentes duvidosos, pedidos inadequados e caminhos seguros de confirmação.
O objetivo não é transformar crianças e adolescentes em especialistas em segurança da informação. É desenvolver um procedimento de decisão: desconfiar quando houver risco, não responder por impulso, procurar a instituição por um canal oficial e pedir ajuda quando a situação não estiver clara. A proposta pode ser adaptada para Língua Portuguesa, Tecnologia, Projeto de Vida, Ensino Fundamental ou Ensino Médio.
O que os alunos precisam entender sobre phishing
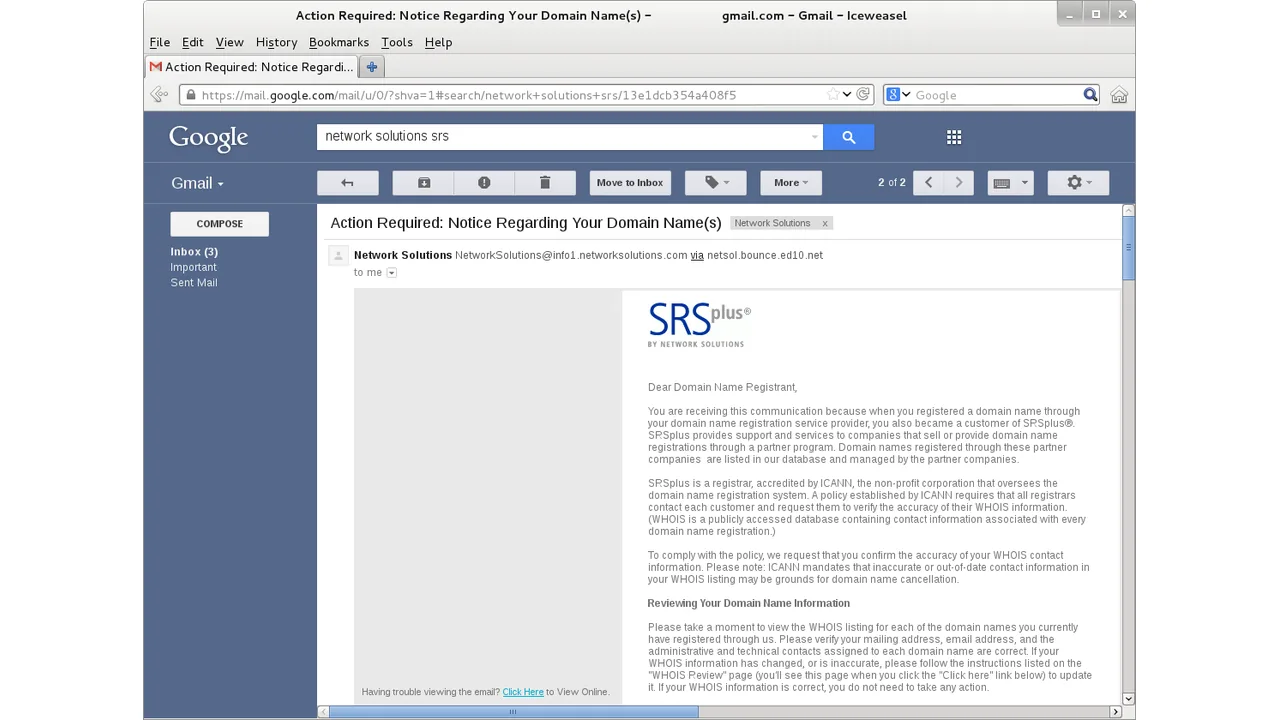
Phishing é uma fraude que combina engenharia social e recursos técnicos para tentar obter dados pessoais, credenciais, informações financeiras ou acesso a contas. A mensagem pode chegar por e-mail, SMS, aplicativo de mensagens, rede social, ligação ou QR Code. O golpista tenta parecer uma instituição, empresa ou pessoa confiável e cria uma situação que estimula uma ação rápida.
O fascículo do CERT.br sobre golpes e fraudes recomenda conferir a URL, acessar sites e aplicativos oficiais diretamente e desconfiar até de mensagens enviadas por conhecidos, pois uma conta pode estar comprometida. A UNESCO também inclui phishing, roubo de identidade, privacidade e segurança entre os riscos que podem ser trabalhados na educação midiática e informacional.
Essas referências ajudam a evitar uma explicação simplista. Um erro de ortografia pode ser um indício, mas não prova que uma mensagem é falsa. Uma mensagem bem escrita também pode ser fraudulenta. A turma precisa aprender a observar um conjunto de sinais e, principalmente, a escolher uma ação segura.
Defina a aprendizagem antes de preparar os exemplos
Uma aula de 50 a 60 minutos pode ter como objetivo que os alunos consigam:
- explicar, com suas palavras, o que é phishing;
- localizar pelo menos três sinais de risco em uma mensagem fictícia;
- distinguir observar uma mensagem de clicar ou responder a ela;
- indicar uma forma independente de verificar a informação;
- descrever o que fazer se alguém já tiver clicado ou enviado um dado.
Escolha a faixa etária e o contexto da turma. Para crianças, use cartões com situações simples, como um pedido urgente de senha para entrar em um jogo. Para adolescentes, compare uma falsa cobrança, um aviso de conta bloqueada e uma mensagem que imita a comunicação de uma escola. Não use o nome, a foto, o telefone, o e-mail ou a conta real de qualquer aluno.
Antes da atividade, combine uma regra de segurança: ninguém precisa contar à turma se já caiu em um golpe. A discussão deve analisar decisões e sinais, não expor experiências pessoais. O professor pode dizer que golpes são construídos para parecer convincentes e que pedir ajuda rapidamente é uma atitude responsável.
Prepare mensagens fictícias sem criar uma armadilha
Crie de quatro a seis exemplos curtos. Todos devem ser claramente materiais didáticos, sem links que levem a páginas externas. Em vez de escrever uma URL completa, use marcadores como [endereço do site] ou um domínio inventado que não exista. Não peça que os alunos respondam à mensagem, preencham formulários ou escaneiem QR Codes.
Um exemplo pode dizer: “Sua conta escolar será encerrada hoje. Confirme sua senha em dez minutos para evitar a perda dos arquivos”. Outro pode apresentar uma falsa oportunidade de prêmio, uma cobrança inesperada ou um pedido para comprar um cartão-presente em nome de alguém. Também inclua pelo menos uma mensagem legítima e neutra, para que a tarefa não ensine que toda comunicação digital é suspeita.
Monte uma ficha com cinco perguntas:
- Quem parece ter enviado a mensagem?
- Que ação o texto quer que a pessoa faça?
- Há pressa, ameaça, segredo ou promessa exagerada?
- Que dados, arquivo, pagamento ou senha estão sendo solicitados?
- Como seria possível confirmar a informação sem usar o link da mensagem?
A quinta pergunta é a mais importante. Identificar um sinal é útil, mas saber o próximo passo reduz o risco. A resposta esperada pode ser abrir o aplicativo oficial, digitar o endereço conhecido no navegador, conversar com um responsável ou procurar a escola por um canal já confirmado.
Passo a passo da atividade
1. Comece com uma decisão individual
Entregue uma mensagem fictícia a cada aluno ou projete um conjunto de exemplos. Peça que cada estudante marque uma das opções: “pareço seguro”, “parece suspeito” ou “não tenho certeza”. Não corrija imediatamente. O objetivo é tornar visíveis as primeiras hipóteses e mostrar que “não tenho certeza” é uma decisão melhor do que clicar para descobrir.
2. Peça evidências, não apenas opiniões
Em duplas, os alunos devem sublinhar trechos que sustentam a decisão. Eles podem marcar a urgência, o pedido de senha, o remetente estranho, a promessa de vantagem, o anexo inesperado ou a diferença entre o nome apresentado e o endereço real. Oriente a turma a não usar “parece feio” ou “tem erro” como única justificativa.
3. Compare as análises em pequenos grupos
Junte quatro alunos e peça que produzam uma decisão comum. O grupo deve registrar três sinais observados, uma dúvida que permaneceu e uma ação segura. A comparação é importante porque alunos diferentes podem notar pistas diferentes. O professor pode perguntar: “Qual evidência mudaria a decisão?” e “O que ainda não sabemos?”
4. Construa um procedimento de verificação
Depois da discussão, organize no quadro uma sequência curta:
- pare e não responda por impulso;
- não clique, não baixe arquivo e não informe senha ou código;
- observe remetente, pedido, tom, anexo, endereço e contexto;
- confirme usando o aplicativo, site ou telefone oficial, acessado por conta própria;
- peça ajuda e denuncie a mensagem quando isso fizer parte da orientação da plataforma ou da instituição.
Explique que “https” sozinho não prova que uma página é legítima. Um endereço pode usar conexão segura e ainda assim imitar uma organização. Também não é suficiente confiar porque a mensagem veio de uma pessoa conhecida: a conta pode ter sido invadida ou o remetente pode ter sido falsificado.
5. Faça uma revisão do raciocínio
Na etapa final, entregue uma nova mensagem, com sinais diferentes dos exemplos anteriores. Cada aluno deve responder individualmente e escrever uma frase começando por “Antes de agir, eu…”. Essa produção permite avaliar se o estudante aprendeu um procedimento transferível, e não apenas decorou que erros de português indicam golpe.
Como usar uma ferramenta sem terceirizar a aula
O treinamento Phishing Mail, disponível no gov.br, apresenta uma caixa de entrada simulada e orienta o participante a examinar remetente, assunto, conteúdo e links. A página oferece as opções “é phishing”, “é legítimo” e “não tenho certeza”, além de explicar sinais como domínio suspeito, urgência e pedido de informação pessoal.
O professor pode projetar a ferramenta para discutir uma ou duas situações, mas não precisa transformar a aula em uma competição de pontos. A tecnologia deve apoiar a análise. Se a turma apenas tenta acertar rapidamente, a atividade pode reforçar o hábito de adivinhar. Pause a simulação e peça que os alunos expliquem qual evidência sustentou cada decisão.
Essa abordagem combina bem com o guia do PRAL sobre como criar uma atividade de cidadania digital para a escola e com outros conteúdos do tema, como a atividade sobre privacidade e rastros digitais, a proposta de verificação de informações em deepfakes e o roteiro para checar informações em sala de aula. A conexão deve ser feita pelo procedimento comum: observar, formular perguntas, verificar e decidir como agir.
Avalie o que os alunos aprenderam
Uma avaliação curta pode usar quatro critérios, cada um valendo de zero a dois pontos:
- identificação: localiza sinais concretos na mensagem;
- justificativa: relaciona o sinal ao risco, sem depender de um único indício;
- verificação: indica um canal independente e confiável;
- conduta: evita clicar, responder ou compartilhar a mensagem e sabe quando pedir ajuda.
Não avalie se o aluno “caiu” ou “não caiu” no exemplo. Avalie a qualidade do raciocínio. Um estudante que marca “não tenho certeza” e propõe confirmar por um canal oficial demonstra uma competência relevante. A pergunta de saída pode ser: “Qual é a diferença entre reconhecer um possível phishing e provar que uma mensagem é legítima?”
Cuidados de inclusão, privacidade e segurança
Use letras legíveis, contraste suficiente e leitura em voz alta quando necessário. Alguns estudantes podem ter dificuldade para interpretar endereços, abreviações ou textos longos; nesse caso, o professor pode oferecer versões com menos informação visual e fazer a análise oralmente. O objetivo é a decisão segura, não a velocidade de leitura.
Não recolha capturas de tela de contas pessoais nem peça que os alunos tragam mensagens recebidas em casa. Uma mensagem real pode conter nomes, telefones, endereços, fotos ou dados de outras pessoas. Se surgir um caso verdadeiro, interrompa a exposição pública, oriente o aluno a conversar reservadamente com um adulto responsável e siga o protocolo da escola. A aula não substitui atendimento técnico, orientação jurídica ou resposta a um incidente.
Erros comuns ao trabalhar phishing na escola
- Usar um link real para testar a turma: isso transforma a aula em uma armadilha e pode causar dano.
- Dizer que toda mensagem com erro é golpe: erros são apenas um sinal possível, não uma prova.
- Focar somente no e-mail: phishing também pode aparecer em mensagens, ligações, redes sociais e QR Codes.
- Exigir que o aluno denuncie sem explicar como: o procedimento depende da plataforma e da política da instituição.
- Expor quem já foi enganado: vergonha reduz a chance de a pessoa pedir ajuda rapidamente.
Uma boa atividade de phishing ensina uma pausa e um método, não desconfiança permanente. Ao trabalhar com exemplos fictícios, evidências e canais oficiais, o professor ajuda os alunos a tomar decisões mais cuidadosas sem transformar a internet em um espaço proibido. O próximo passo pode ser adaptar quatro mensagens ao contexto da turma e aplicar a ficha de análise em uma aula, registrando quais sinais ainda geram confusão para orientar a sequência didática.
Perguntas frequentes
Phishing acontece apenas por e-mail?
Não. Pode aparecer em SMS, aplicativos de mensagens, redes sociais, ligações, anexos e QR Codes. O elemento comum é a tentativa de induzir uma ação para obter dados, dinheiro ou acesso.
É seguro abrir uma mensagem suspeita para investigar?
Na escola, prefira trabalhar com cópias preparadas pelo professor, sem links clicáveis ou anexos reais. Diante de uma mensagem recebida, a orientação geral é não clicar, não responder e confirmar a informação por um canal oficial acessado separadamente.
O que fazer se alguém já clicou?
A pessoa deve avisar rapidamente um responsável ou a equipe indicada pela instituição, evitar novas interações com a mensagem e seguir o procedimento oficial para proteger a conta. Se houve envio de senha, código ou dado financeiro, a instituição responsável pelo serviço deve ser contatada pelos canais oficiais.
Deixe um comentário