Ensinar segurança digital na escola não precisa começar por termos técnicos nem por relatos assustadores de invasão. Uma atividade sobre senhas e autenticação em duas etapas pode ajudar os estudantes a tomar decisões concretas: criar credenciais mais difíceis de adivinhar, não reutilizar a mesma senha, nunca compartilhar códigos e reconhecer que uma segunda etapa protege a conta, mas não elimina todos os riscos.
A proposta abaixo foi pensada para uma aula de 50 a 60 minutos, do 8º ano do Ensino Fundamental ao Ensino Médio, mas pode ser simplificada para outras turmas. O professor trabalha com situações fictícias, sem pedir senhas reais, nomes de usuário, números de telefone ou acesso às contas dos alunos. O objetivo não é configurar a conta de ninguém durante a aula; é desenvolver critérios para escolher atitudes mais seguras.
O que os alunos devem compreender
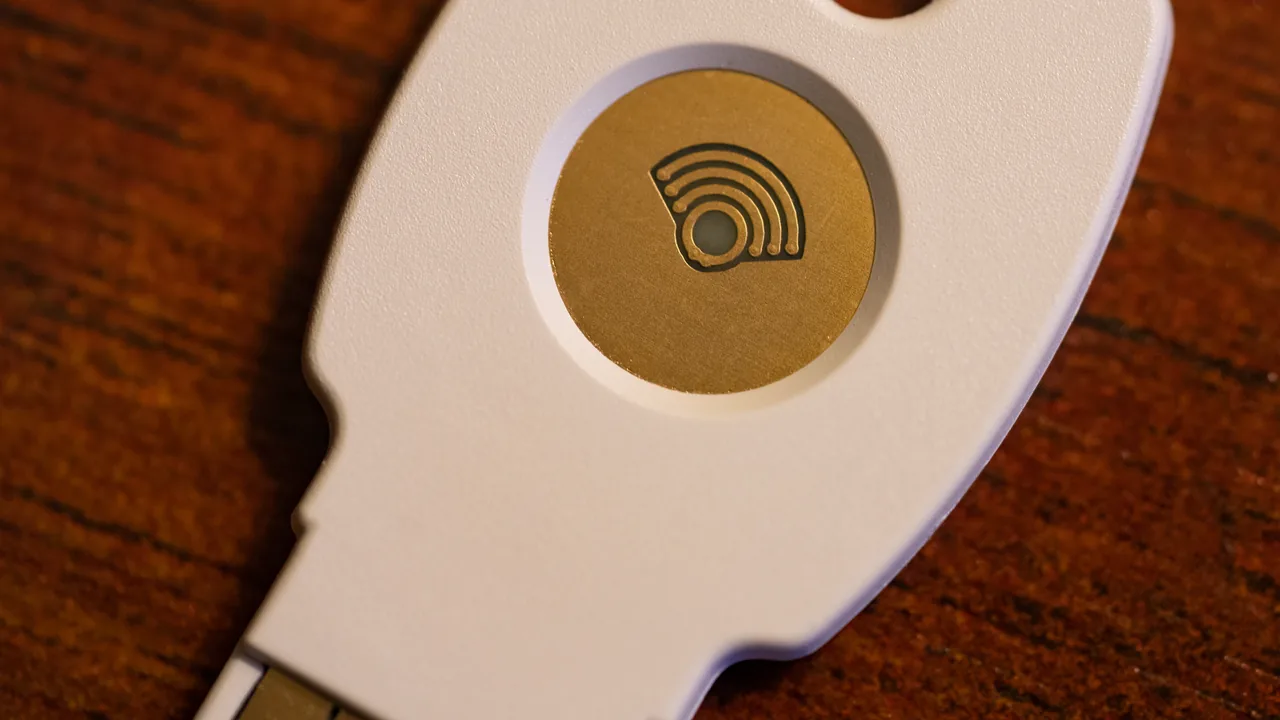
Antes de apresentar o passo a passo, defina três ideias em linguagem simples. Autenticar é comprovar que a pessoa que tenta entrar em uma conta é realmente quem afirma ser. A senha é um fator baseado em conhecimento: algo que a pessoa sabe. A verificação em duas etapas acrescenta outro fator, como um código gerado por aplicativo, uma notificação de aprovação ou uma chave física que a pessoa possui.
O CERT.br explica que a verificação em duas etapas cria uma camada adicional: mesmo que alguém descubra a senha, ainda precisará de outra informação ou dispositivo. A mesma cartilha recomenda não reutilizar senhas, evitar dados pessoais e sequências de teclado, usar senhas longas e não compartilhar senhas ou códigos de verificação. A orientação também diferencia os métodos: quando houver escolha, a cartilha recomenda priorizar chave de segurança física ou aplicativo gerador de códigos e deixar o SMS para situações em que não existam outras opções.
Essa explicação precisa vir acompanhada de uma ressalva: 2FA não é uma autorização para clicar em qualquer link ou entregar um código a alguém. Uma página falsa pode tentar capturar a senha e o código ao mesmo tempo. Um estudante pode também aprovar uma notificação sem ter iniciado o login. Por isso, a aula combina proteção da conta com leitura cuidadosa de mensagens e endereços.
Objetivo, materiais e preparação
Escreva no quadro um objetivo observável: “Ao final da atividade, o estudante conseguirá explicar por que uma senha não deve ser reutilizada, diferenciar senha de segundo fator e justificar uma decisão diante de um pedido suspeito de código”. Esse enunciado é mais útil do que “aprender segurança digital”, porque permite observar a aprendizagem.
Prepare cartões impressos, projetados ou escritos no quadro. Você precisará de:
- cartões com exemplos de senhas fictícias, sem usar nomes ou datas reais dos alunos;
- cartões com situações de login e recuperação de conta;
- um quadro de decisão com as colunas “parar”, “verificar” e “agir”;
- uma ficha curta de saída para cada estudante.
Não peça que a turma crie uma senha verdadeira durante a aula. Mesmo quando a intenção é pedagógica, a atividade pode expor dados pessoais ou levar alunos a registrar credenciais em uma folha que será recolhida. Use combinações inventadas e avise que ninguém deve revelar sua senha ao professor, aos colegas ou a qualquer pessoa que peça esse dado.
Passo a passo da atividade
1. Diagnóstico rápido: o que parece seguro? — 8 minutos
Apresente quatro exemplos fictícios:
ana2009;12345678;Escola!Rio!Caderno!Vento;tigre-laranja-ponte-47.
Peça que os grupos classifiquem os exemplos como “evitar”, “precisa de análise” ou “pode ser uma base melhor”. Não diga imediatamente qual é a resposta. Pergunte quais pistas foram usadas: data, nome, sequência conhecida, comprimento, palavras previsíveis ou combinação de palavras. O foco não é decorar uma senha modelo, mas perceber que informações publicadas em redes sociais podem facilitar adivinhações.
Depois, introduza uma correção importante: acrescentar apenas um número ou um ponto a uma palavra conhecida não transforma automaticamente uma senha em forte. O material do CERT.br sugere senhas longas, como combinações de palavras aleatórias, e recomenda evitar informações pessoais e sequências de teclado. Não peça aos alunos que revelem exemplos próprios.
2. Um fator, dois fatores — 10 minutos
Desenhe três círculos ou colunas:
- algo que eu sei: senha ou PIN;
- algo que eu tenho: chave física ou dispositivo que gera código;
- algo que eu sou: uma característica biométrica usada pelo serviço.
Explique que a autenticação multifator combina fatores diferentes. Duas senhas, por exemplo, continuam sendo dois elementos do mesmo tipo: conhecimento. Em seguida, mostre cartões com “senha”, “código de aplicativo”, “chave física”, “impressão digital” e “notificação de login”. Os grupos devem posicioná-los na coluna adequada e explicar o motivo.
Evite transformar biometria em uma solução perfeita. Ela pode dificultar o acesso indevido em determinadas situações, mas continua exigindo cuidado com o dispositivo, com a conta e com os procedimentos de recuperação. A aprendizagem esperada é entender a lógica dos fatores, não escolher um método universal para todos.
3. A segunda etapa também exige atenção — 12 minutos
Entregue a cada grupo uma situação fictícia: “Você está em casa e recebe uma notificação: alguém tentou entrar na sua conta. Logo depois, chega uma mensagem de uma pessoa que se apresenta como suporte e pede o código para cancelar o acesso”. O grupo deve responder a três perguntas:
- Qual ação deve ser interrompida?
- Como verificar o que realmente aconteceu?
- Que informação nunca deve ser enviada?
A resposta esperada é não compartilhar senha nem código, não aprovar uma solicitação de login que o estudante não iniciou e acessar o serviço pelo aplicativo ou endereço digitado diretamente, em vez de usar o link da mensagem. Se houver suspeita de acesso, a pessoa deve alterar a senha por um canal oficial, revisar dispositivos autorizados e procurar o suporte do serviço.
Essa etapa pode ser relacionada ao artigo do PRAL sobre análise de phishing na escola. O objetivo, porém, não é treinar os alunos a investigar contas alheias ou testar links suspeitos. Use mensagens impressas, sem URLs funcionais, e não simule um golpe real.
4. Escolha justificada do método — 10 minutos
Apresente três opções para uma conta fictícia: código gerado por aplicativo, SMS e chave física. Peça que os alunos organizem as opções considerando segurança, acesso ao dispositivo e possibilidade de recuperação. O professor pode explicar, com base no CERT.br, que a chave física e os aplicativos geradores de códigos são opções a priorizar quando disponíveis, enquanto o SMS pode ser usado quando não há alternativa, mas merece cuidados adicionais.
Inclua uma pergunta de contexto: “O que acontece se a pessoa perder o celular ou trocar de número?”. A turma deve perceber a importância de códigos de backup, e-mail de recuperação atualizado e revisão dos dispositivos confiáveis. Em contas específicas, as regras variam. Na conta gov.br, por exemplo, a página oficial informa que a verificação em duas etapas exige conta Prata ou Ouro e que o código é gerado no aplicativo. Essa é uma característica do gov.br, não uma regra para todos os serviços.
5. Bilhete de saída — 8 minutos
Finalize com quatro respostas curtas:
- Por que reutilizar a mesma senha em vários serviços aumenta o risco?
- Qual é a diferença entre senha e segundo fator?
- O que fazer ao receber um código que não foi solicitado?
- Qual informação você nunca deve compartilhar para “provar” que é dono de uma conta?
O aluno não precisa citar marcas nem descrever a própria conta. Uma resposta adequada deve dizer que o reaproveitamento permite que uma descoberta afete outros serviços; que o segundo fator adiciona uma confirmação diferente da senha; que um código não solicitado deve ser ignorado e investigado por canal oficial; e que senhas e códigos de verificação são secretos.
Como avaliar sem transformar a aula em checklist
Use três critérios, cada um com “conseguiu”, “em desenvolvimento” ou “precisa de apoio”:
- Explicação: diferencia senha, segundo fator e autenticação;
- Decisão: identifica uma solicitação suspeita e escolhe não compartilhar o código;
- Justificativa: relaciona a escolha a riscos como reutilização, exposição de dados ou perda do dispositivo.
Observe também a linguagem usada pelos grupos. Dizer que uma ferramenta é “100% segura” revela uma compreensão incompleta. O objetivo é mostrar que segurança depende de camadas, hábitos, atualização, recuperação e atenção ao contexto. Para ampliar a sequência, o professor pode conectar o tema ao trabalho do PRAL sobre privacidade e rastros digitais e ao plano sobre deepfakes e verificação de informações.
Adaptações e limites
Para turmas mais novas, substitua termos como “autenticação multifator” por “duas provas diferentes para entrar” e use desenhos de chave, cadeado e cartão. Para estudantes com dificuldade de leitura, leia os cartões em voz alta, use fonte ampliada e permita que a justificativa seja dada oralmente. Para uma aula on-line, mostre as situações em um formulário sem coletar respostas pessoais e desative qualquer campo que peça credenciais.
O professor também deve combinar a atividade com a política da escola. Não é adequado pedir que alunos instalem aplicativos, forneçam números de telefone, usem contas pessoais ou testem a segurança de uma plataforma institucional sem autorização. Se a escola pretende ativar autenticação em contas de trabalho, essa é uma decisão administrativa e técnica, com comunicação própria para famílias e equipe.
O próximo passo pode ser uma revisão das contas institucionais sob orientação do responsável técnico, usando apenas canais oficiais e sem que o professor veja senhas. Assim, a aula mantém seu propósito: transformar segurança digital em uma competência de decisão, não em uma demonstração de tecnologia. O estudante aprende que proteger uma conta envolve senha, segunda etapa, privacidade, verificação de mensagens e um plano para recuperar o acesso quando algo der errado.
Fontes consultadas
- CERT.br — Fascículo Autenticação, com orientações sobre senhas, verificação em duas etapas, códigos e recuperação.
- CERT.br — Dicas Rápidas, consultado para recomendações de proteção de contas e aplicativos.
- Governo Digital — Ativar a verificação em duas etapas no gov.br, consultado para as características específicas dessa conta.
- GSI — OSIC 11/2023: Autenticação Multifator e seus desafios, consultado para a distinção entre fatores de autenticação e limitações da MFA.
Deixe um comentário